
기사상세페이지
애플의 최신 스마트폰 시리즈 사전 예약 기간 동안 일회성 비밀번호(OTP) 검증 절차 생략이라는 결제 시스템의 보안 허점을 노린 사기 범죄가 발생해 약 2,500만 홍콩달러(약 42억 7,500만 원)에 달하는 부정 결제 사고가 터졌다.
지난 주말 사전 예약이 시작된 초기 이틀 동안에만 약 1,470만 홍콩달러(약 25억 1,370만 원)에 달하는 700여 건의 피해 신고가 경찰에 접수됐으며, 단일 사건 최대 피해액은 약 11만 4,000홍콩달러(약 1,949만 4,000원)에 이르는 것으로 나타났다.
경찰은 월요일 오후 기준 1,209명의 주민이 자신의 신용카드가 공식 온라인 스토어에서 새 기기를 구매하는 데 무단 사용된 사실을 확인하고 정식으로 신고했다고 발표했다.
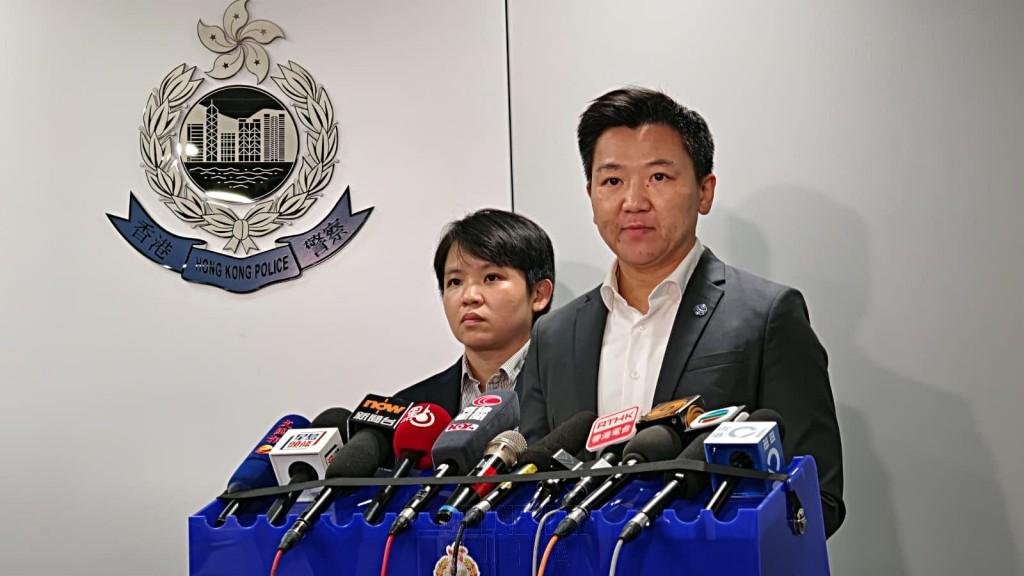
이번 사건은 기망에 의한 재물 취득 혐의로 정식 입건됐다. 월요일 저녁 미디어 브리핑에서 기술범죄과의 장하우이 경정은 토요일 저녁 사전 예약이 시작된 직후부터 온라인 커뮤니티와 SNS 플랫폼에 관련 피해 제보가 쇄도하기 시작했다고 밝혔다.
피해 카드 소지자들은 본인이 주문하지 않은 고가의 플래그십 핸드폰이 결제됐다는 은행 승인 알림을 갑작스럽게 받았으며, 개인당 피해액은 최대 11만 4,000홍콩달러(약 1,949만 4,000원)에 달했다.
OTP 부재로 시스템 오용 노출
판매자 플랫폼이 해킹을 당한 것 아니냐는 공공의 우려에 대해 찬라이위(Chan Lai-yu) 주임경사는 애플 및 피해 은행들과 진행한 1차 기술 점검 결과, 모든 네트워크 시스템이 외부 해킹 흔적 없이 정상 작동 중임을 확인했다고 설명했다.
그러나 수사관들은 온라인 결제 시스템에서 고객이 SMS를 통해 일회성 비밀번호를 입력하거나 2단계 인증을 거치지 않아도 되는 심각한 절차적 허점을 발견했다.
이러한 실시간 본인 인증의 부재로 인해 유출된 신용카드 정보를 보유한 사기범들은 카드 소지자에게 사전 알림 없이 고액 결제를 자동으로 실행할 수 있었다.
비상 거래 동결 및 다각적 수사 착수
추가적인 금융 피해를 막기 위해 사이버범죄수사대는 애플 및 카드 발급 은행들과 비상 연락 체계를 구축해 경찰 신고 데이터를 대조하고 있으며, 금융기관들이 의심스러운 거래를 차단하고 부정 주문을 신속히 취소할 수 있도록 조치했다.
당국은 두 가지 주요 수사 방향으로 범죄 조직을 추적하고 있다.
수사관들은 피해자들이 과거 피싱 사기나 공유 플랫폼의 데이터 유출 등 공통된 정보 유출 경로가 있는지 분석하는 동시에, 주문을 넣은 주체의 디지털 흔적을 추적하여 범행을 주도한 개인과 범죄 조직을 식별하고 있다.
수사관들은 상세 거래 기록을 정식으로 확보했으며 홍콩금융관리국(HKMA)과도 밀접하게 협력하고 있다.
카드 소지자를 위한 4단계 즉각 대응 수칙
경찰은 결제 정보 오용이 의심되는 경우 즉시 취해야 할 4단계 대응 수칙을 긴급 발표했다.
피해자는 먼저 모바일뱅킹 앱이나 은행 콜센터를 통해 카드를 즉시 정지하거나 잠가야 하며, 이어 애플 고객센터에 연락해 부정 주문 취소를 요청해야 한다.
이후 영향받은 개인은 온라인 신고 포털이나 지역 경찰서를 통해 신고를 접수하고 정식 사건 번호를 받아야 하며, 이를 카드 발급 은행에 제출해 정식 이의 제기 및 신용카드 대금 청구 철회 절차를 진행해야 한다.
당국은 민감한 금융 정보를 철저히 관리하고 불분명한 웹사이트에 카드 정보를 입력하지 말 것을 공중에게 당부했다.






많이본뉴스
많이 본 뉴스
- 1홍콩뉴스 2026년 9월 14일 (월) 홍콩수요저널
- 2홍콩뉴스 2026년 9월 12일 (토) 홍콩수요저널
- 3[홍콩뉴스] 3100만HKD 로또 당첨되자 큰 몫 요구... 결국 14명 공무원 계모임 돈 들고 사라져
- 4[홍콩뉴스] "직원 3300명 잘라내고 요금 내린다?"… 우버 CEO가 밝힌 파격 재투자 계획
- 5[홍콩뉴스] 홍콩 은행 절반 이상 "미래 밝다" 선언한 이유는?
- 6[홍콩뉴스] 실버 본드, 사상 최대 규모 47만 6,700건 신청 접수... 550억 달러 발행
- 7[홍콩뉴스] "전 여친이 수년간 괴롭혔다"… 39세 변호사의 긴급 접근금지 신청, 법원 기각
- 8[홍콩뉴스] 홍콩 경찰태권도클럽, 설립 50주년 맞아 대만구 최고 고수들 홍콩서 한판 승부
- 9[홍콩뉴스] 삼수이포 옥상서 작업하던 54세 비계 설치 작업자 추락사
- 10[홍콩뉴스] 홍콩 염정공서, 민간기업 전용 원스톱 반부패 센터 전격 출범
- 11홍콩뉴스 2026년 9월 15일 (화) 홍콩수요저널
- 12[홍콩뉴스] 60억 로또 대박에 동료 14명 등치려던 홍콩 공무원의 최후
- 13[홍콩뉴스] "사지도 않은 신형 아이폰이 결제?" 애플 사전 예약에 홍콩 신용카드 도용 700여건 발생
- 14[홍콩교육] 홍콩 경찰대학, 정부 기관 최초로 정식 학위 수여 기관 등록
- 15[홍콩행사] 빅토리아 파크에 펼쳐지는 3천 개 등불의 대장관
게시물 댓글 0개